Aller au contenu principal

SÉCURITÉ AWS · PRIORITÉS & PREUVES

Votre cloud est complexe.Vos décisions peuvent être claires.

StackArc rapproche les risques AWS, leur contexte et les preuves pour vous aider à décider quoi corriger, et à expliquer pourquoi.

Explorer le produit

V1.0.0 en prélancement · Ouverture prochainement

Notre approche
01AWS en lecture seule
02Aucun agent installé
03Corrections sous votre contrôle
04Pensé pour les équipes canadiennes

DANS LA CONSOLE STACKARC

Un aperçu concret, juste ce qu’il faut.

Du menu aux prochaines actions : découvrez quelques repères de l’interface réelle, puis approfondissez à votre rythme.
Captures réelles · Extraits d’interfaceV1.0.0
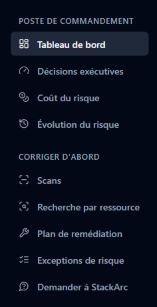
Extrait réel du menu StackArc : poste de commandement, tableau de bord, décisions exécutives, coût et évolution du risque ; puis scans, recherche par ressource et plan de remédiation.
Un menu organisé autour de vos décisions
01Se repérer rapidementUne navigation qui suit le travail de votre équipe.

Les vues de synthèse donnent les premiers repères. Les espaces de scan, de recherche et de remédiation permettent ensuite d’approfondir une question précise.

Cet extrait montre une partie du menu, sans exposer l’ensemble des écrans ni les données d’un environnement.

02Préparer les correctionsDes priorités à examiner avec votre contexte.

Le plan rapproche les correctifs, leur sévérité, l’effort estimé et les canaux de remédiation. Votre équipe examine les recommandations et garde le contrôle des changements.

En-tête réel du plan de correction priorisé, avec les colonnes Correctif, Sévérité, Effort et Canaux.
Extrait de l’en-tête du plan de correction ; les recommandations et ressources du compte sont hors cadre.
03Préparer une revueUn support à partager avec les bons interlocuteurs.

Le rapport exécutif rassemble les éléments utiles à la discussion. La console propose une lecture adaptée à l’impression ou à l’enregistrement en PDF depuis le navigateur.

Aide réelle de la console : Exporter ce rapport, avec les indications Imprimer ou Enregistrer en PDF du navigateur.
Extrait de l’aide d’export du rapport ; aucun résultat ni document client n’est affiché.

Extraits recadrés de la console. Aucun identifiant de compte ni résultat de scan n’est présenté. Les captures sont non interactives ; l’interface peut évoluer avant l’ouverture.

Explorer aussi un exemple de décisionUn cas fictif pour comprendre la lecture des priorités, des preuves et des corrections.
StackArc / Vue de décision
Illustration interactive · Données fictives
ENVIRONNEMENT D’EXEMPLEAWS / S3
À examiner en priorité

Un accès public à examiner

Une configuration de stockage autorise un accès public. Son usage et la sensibilité des données doivent être vérifiés.

Ressourcestockage-exemple

Le contexte de la décision

Exposition
Accès public détecté
Usage métier
À confirmer par votre équipe
Prochaine étape
Vérifier le besoin d’accès

Présentation simplifiée du produit en préparation, et non capture d’un compte client. L’accès au service n’est pas encore ouvert.

POUR LES ÉQUIPES QUI DOIVENT DÉCIDER

Une même base. Plusieurs conversations.

Équipes cloud & sécurité

Passer du constat à une priorité de travail, avec les ressources et le contexte associés.

Priorités opérationnelles
Voir les détails : Équipes cloud & sécurité
  • Retrouver les ressources concernées et les éléments qui motivent une priorité.
  • Préparer une discussion sur la correction, avec les informations encore à confirmer.

Direction & responsables des risques

Disposer d’une lecture synthétique pour discuter des risques et des actions à préparer.

Décisions explicables
Voir les détails : Direction & responsables des risques
  • Partager une synthèse des risques et des priorités avec les responsables concernés.
  • Distinguer les éléments observés des hypothèses pour expliquer les choix sans masquer les incertitudes.

Équipes en préparation d’audit

Rassembler les preuves techniques utiles aux revues, avec leurs limites de couverture.

Preuves structurées
Voir les détails : Équipes en préparation d’audit
  • Organiser les constats et les preuves par référentiel pour préparer une revue.
  • Identifier les contrôles qui demandent des éléments organisationnels complémentaires : une configuration AWS ne prouve pas tout.

LE PARCOURS STACKARC

De votre environnement à votre prochaine décision.

  1. 01

    Autoriser la lecture

    Un rôle AWS dédié et des identifiants temporaires encadrent l’accès aux configurations.

    Voir les détails : Autoriser la lecture
    • Vous examinez les permissions du rôle AWS avant d’autoriser la connexion.
    • StackArc obtient ensuite des identifiants temporaires pour lire les configurations autorisées, sans clé permanente à transmettre.
  2. 02

    Relier les constats

    L’analyse rapproche les signaux, les ressources et les preuves disponibles pour préparer les priorités.

    Voir les détails : Relier les constats
    • Les constats associent une ressource, une règle et les éléments techniques disponibles.
    • L’exposition et le contexte aident à organiser la lecture. Les informations absentes ou les limites de collecte restent explicites.
  3. 03

    Choisir la suite

    Votre équipe examine les résultats, partage les éléments utiles et garde la main sur les corrections.

    Voir les détails : Choisir la suite
    • Consultez les vues de décision, préparez les preuves utiles et examinez les recommandations.
    • Une fois vos changements réalisés, la comparaison des scans aide à suivre l’évolution des constats.

LA CONFIANCE COMMENCE PAR L’ACCÈS

Votre environnement. Votre contrôle.

Un modèle d’accès limité et une analyse explicable, pour comprendre ce que StackArc fait — et ce qui reste entre vos mains.

Votre environnement AWSLecture seule · Session temporaire
Analyse StackArcConstats, contexte et preuves
Votre équipeDécision & exécution des corrections
01

Sans agent résident

La collecte utilise les API AWS. Aucun logiciel à installer sur vos charges de travail.

Voir les détails : Sans agent résident
  • L’analyse des configurations passe par les services AWS autorisés. Elle ne nécessite pas d’installer un agent sur vos serveurs ou conteneurs.
02

Accès temporaire

Un rôle dédié fournit des sessions temporaires. Aucun identifiant AWS permanent client n’est demandé.

Voir les détails : Accès temporaire
  • La connexion s’appuie sur AWS AssumeRole et des sessions temporaires STS. Le rôle et ses permissions restent sous votre contrôle.
03

Décisions déterministes

Les constats viennent de règles versionnées. L’IA peut aider à les expliquer ; elle ne décide pas du résultat.

Voir les détails : Décisions déterministes
  • Les règles fournissent la base de la décision et sa traçabilité. L’assistance IA peut aider à résumer et expliquer les résultats ; elle ne remplace pas leur évaluation par règles.
04

Pas de correction automatique

Les propositions restent à examiner. StackArc ne modifie pas votre environnement pendant l’analyse.

Voir les détails : Pas de correction automatique
  • Les propositions de remédiation sont soumises à votre revue. Leur validation, leur planification et leur exécution restent à la charge de votre équipe.

UN PÉRIMÈTRE CLAIR POUR LA PREMIÈRE VERSION

AWS d’abord. Le contexte canadien en tête.

Une première version pensée pour les équipes cloud, sécurité et risques des PME et entreprises de taille intermédiaire, notamment au Québec et au Canada.

Posture AWSPréparation Loi 25 / LPRPDEContexte canadien

AVANT D’ALLER PLUS LOIN

Les réponses essentielles.

Le service est-il déjà ouvert ?

Pas encore. Ce site présente StackArc v1.0.0 en prélancement. Les essais, démonstrations, inscriptions et paiements sont désactivés. L’ouverture sera annoncée ici.

À qui s’adresse cette première version ?

Aux équipes qui gèrent des environnements AWS et doivent prioriser les risques, préparer des revues de posture et expliquer leurs décisions. La V1 se concentre sur AWS, avec une attention au contexte canadien.

StackArc modifie-t-il mon environnement ?

Non. L’analyse utilise un accès AWS en lecture seule, sans agent installé. Votre équipe reste responsable de la validation et de l’exécution des corrections proposées.

Les résultats constituent-ils une certification ?

Non. Les constats et preuves techniques soutiennent vos revues. Ils ne couvrent pas à eux seuls toutes les obligations organisationnelles, contractuelles ou juridiques.

Les aperçus montrent-ils la vraie console ?

Oui, les extraits de navigation, du plan et de l’aide d’export proviennent de la console réelle, sans identifiants ni résultats de scan. L’exemple de décision dépliable utilise, lui, des données fictives. Ces aperçus ne garantissent pas la disponibilité de chaque parcours à l’ouverture.

STACKARC V1.0.0 · PRÉLANCEMENT

Des priorités que vous pouvez expliquer.

Découvrez aujourd’hui l’approche StackArc. L’ouverture du service sera annoncée sur ce site.

Revoir l’aperçu produit

Aucune inscription ni transaction pendant le prélancement.